Sommeren plejer at give en pause fra nyhedsstrømmen. Sådan blev august 2026 aldrig. Mens de fleste danske organisationer var i gang med at genoptage normal drift efter ferien, fortsatte tre ting ufortrødent: ransomwaregrupper fortsatte med at ramme kritisk infrastruktur, EU begyndte for alvor at håndhæve sin AI-lovgivning, og et enkelt cyberangreb mod en europæisk logistikvirksomhed viste endnu en gang, hvor hurtigt en IT-hændelse kan blive til et forsyningsproblem for helt almindelige forbrugere.
Det er fristende at læse august som endnu en måned i en lang række af hændelser og advarsler. Men set samlet peger månedens udvikling ét sted hen: mod september, og mod den 11. i måneden specifikt, hvor Cyber Resilience Act's rapporteringspligt træder i kraft. Den dato er ikke bare endnu en frist i en fyldt regulatorisk kalender. Den er det punkt, hvor mange organisationers nuværende processer for sårbarhedshåndtering og hændelsesrapportering for første gang bliver testet mod en juridisk stopur, de færreste har øvet sig på at slå til.
Denne artikel ser tilbage på august for at forstå, hvad der faktisk skete og bruger det som afsæt til at se fremad mod det, der nu venter dansk cybersikkerhedsledelse i resten af 2026 og ind i 2027.
Den danske baggrund: eksponeringen var allerede stigende, før august begyndte
Selvom august ikke bød på en enkeltstående dansk mega-hændelse, er det værd at huske, hvilken baggrund månedens internationale udvikling lander på. Dansk Industri fremlagde i slutningen af juni et udspil om, at Danmarks digitale infrastruktur skal rustes til et nyt trusselsbillede, der omfatter hybride angreb, cyberangreb og sabotage. Udspillet peger på tre indsatsområder: at gøre digital infrastruktur til en national sikkerhedsprioritet med investeringer i redundans og overvågning, at løfte sikkerheden i driftsteknologi (OT) gennem nationale standarder og kompetenceopbygning, og at gøre det hurtigere og mere ensartet for virksomheder at få tilladelse til sikkerhedsrelaterede infrastrukturinvesteringer. Cibicoms administrerende direktør, Mette Slesvig, formulerede det præcist i den forbindelse: opgaven er ikke længere kun at forhindre nedbrud, men at sikre, at samfundet fortsat fungerer, når nedbrud alligevel sker.
Det er en pointe, der harmonerer med tal fra en rapport, TDC Erhverv offentliggjorde tidligere på året. Andelen af store danske virksomheder, der er blevet ramt af et cyberangreb, er mere end fordoblet på et år fra 6 procent i 2024 til 14 procent i 2025 og blandt mellemstore virksomheder er stigningen tilsvarende, fra 5 til 13 procent. 44 procent af de store virksomheder har oplevet mindst ét angreb inden for de seneste fem år, og en fjerdedel er blevet ramt mere end én gang. Når et angreb først lukker driften ned, er konsekvensen ikke triviel: store virksomheder anslår tab på over 500.000 kroner om dagen, og for produktions- og detailvirksomheder med over 250 ansatte kan det daglige tab løbe op i 20-40 millioner kroner. Alligevel har under 25 procent af danske virksomheder en fuldt implementeret beredskabsplan, og 35 procent af de mindste virksomheder har slet ingen.
Det er den eksponering, august's internationale hændelser lander oven på. Og det er grunden til, at de nedenstående historier ikke bør læses som "noget der sker andre steder."
Ransomware fortsætter med at true fysisk drift ikke kun data
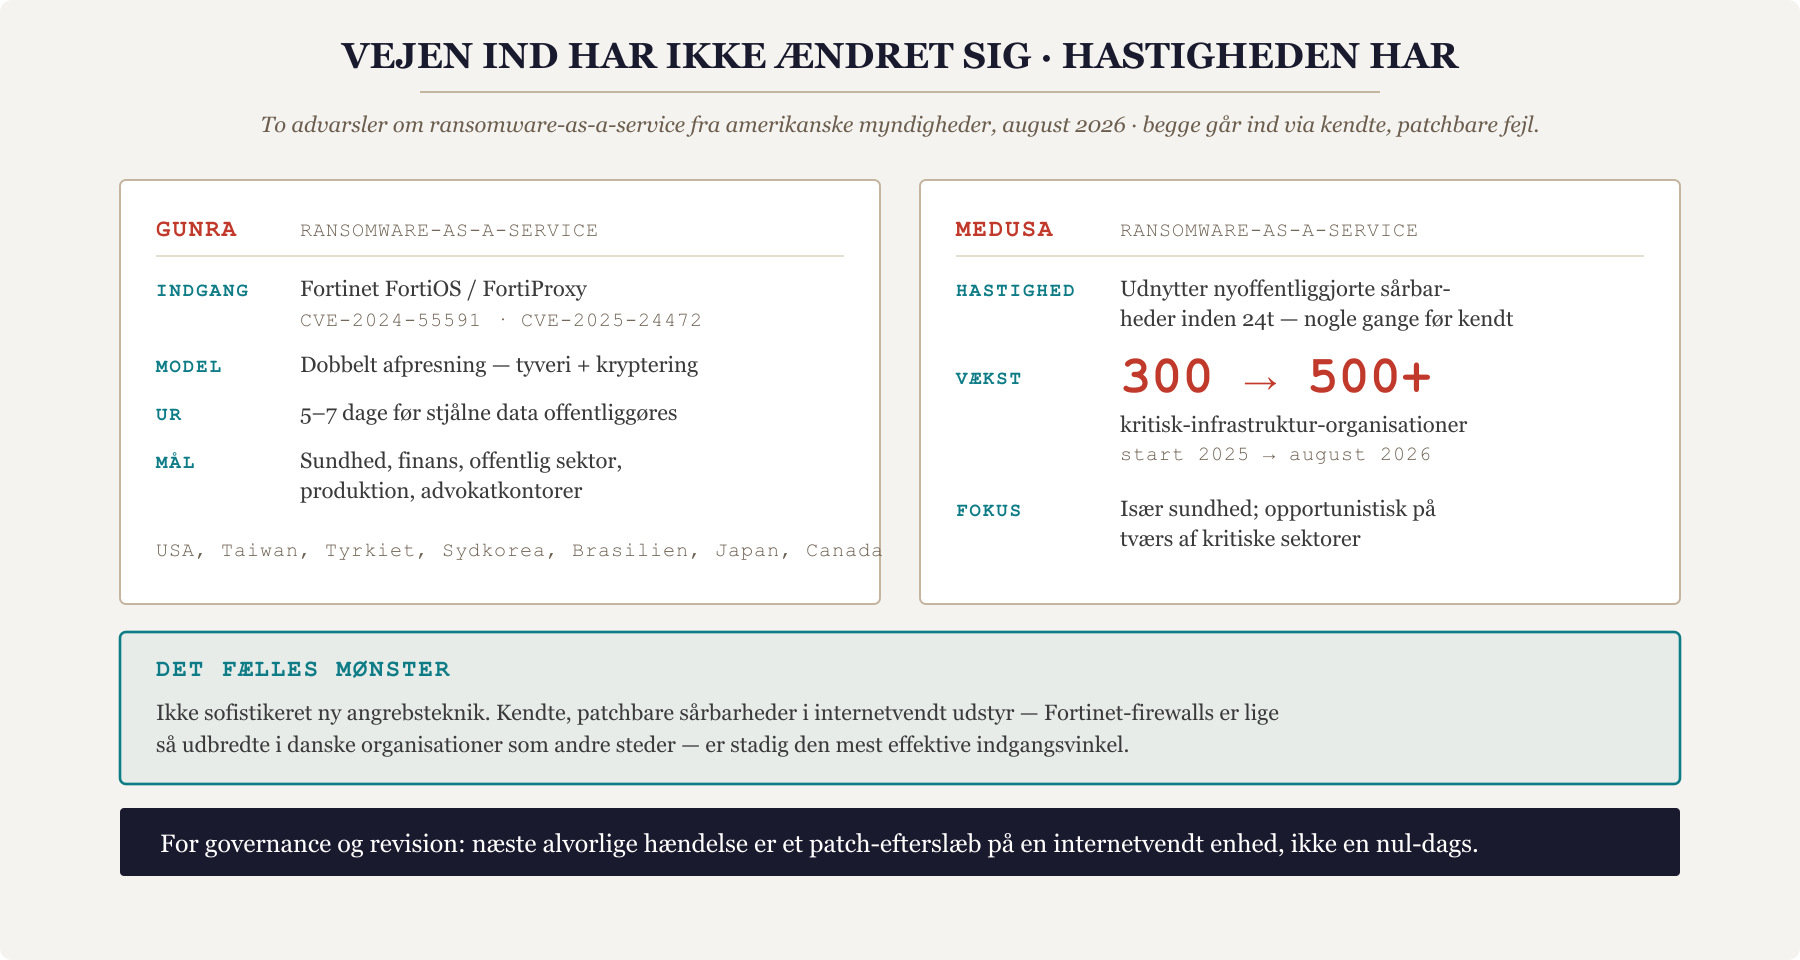
To advarsler fra amerikanske myndigheder i august illustrerer, at ransomwaregrupper fortsat retter sig mod kritisk infrastruktur med stigende hastighed og præcision. Midt i august advarede CISA, FBI, NSA og den amerikanske hemmelige tjeneste om, at ransomware-as-a-service-gruppen Gunra aktivt udnytter to autentificeringssårbarheder i Fortinets FortiOS og FortiProxy (CVE-2024-55591 og CVE-2025-24472) til at opnå administrativ adgang til internetvendte enheder. Gruppen, der opererer med dobbelt afpresning datatyveri kombineret med kryptering giver ifølge advarslen ofre mellem fem og syv dage, før stjålne data offentliggøres. Ofrene spænder over sundhedssektoren, den finansielle sektor, offentlige myndigheder, produktionsvirksomheder og advokatkontorer i lande som USA, Taiwan, Tyrkiet, Sydkorea, Brasilien, Japan og Canada.
Kort efter, den 19. august, opdaterede FBI, CISA og det amerikanske sundhedsministerium en tilsvarende advarsel om Medusa-ransomwaregruppen, der nu udnytter nyoffentliggjorte sårbarheder inden for 24 timer i nogle tilfælde før sårbarheden overhovedet er offentligt kendt. Ifølge advarslen har Medusa-aktører nu kompromitteret over 500 kritisk infrastrukturorganisationer, op fra godt 300 i begyndelsen af 2025. Sundhedssektoren fremhæves som et særligt hyppigt mål, men gruppen opererer i praksis opportunistisk på tværs af kritiske sektorer.
Det fælles mønster i begge advarsler er ikke sofistikeret, ny angrebsteknik. Det er, at kendte, patchbare sårbarheder i almindeligt udbredt udstyr Fortinet-firewalls er lige så udbredte i danske organisationer som andre steder fortsat er den mest effektive indgangsvinkel for grupper, der har industrialiseret deres forretningsmodel. Det er en kedelig, men vigtig pointe for governance- og revisionsfunktioner: patch-efterslæb på internetvendte enheder er stadig den mest sandsynlige årsag til den næste alvorlige hændelse, ikke en avanceret nul-dages-sårbarhed.
AI Act's håndhævelse begyndte i august men ikke der, hvor mange tror
Den 2. august begyndte EU-Kommissionens AI-kontor og de nationale myndigheder aktivt at håndhæve dele af AI Act. Det er værd at være præcis om, hvilke dele. De regler, der trådte i kraft, handler om gennemsigtighed: chatbots skal identificere sig selv som automatiserede systemer, deepfakes skal mærkes tydeligt, og maskingenereret eller -redigeret indhold skal bære maskinlæsbare mærker. Udbydere af generelle AI-modeller (GPAI) skal derudover dokumentere og dele oplysninger med myndigheder og downstream-udbydere, offentliggøre resuméer af træningsdata og adressere risici for storskala-skade, herunder cyberrelaterede risici og manipulation. Bødeniveauet op til 15 millioner euro eller 3 procent af den globale omsætning er sat, så det ikke kan ignoreres.
Det, der er mindre kendt, er, at EU samtidig har udskudt den anden, langt mere krævende del af loven. Ministerrådet vedtog endeligt den 29. juni 2026 at udskyde deadline for AI-systemer med høj risiko (Annex III) fra august 2026 til den 2. december 2027 en forlængelse på 16 måneder mens deadline for produktindlejrede systemer (Annex I) rykkes fra august 2027 til august 2028. Beslutningen kom efter et helt lovgivningsforløb, der startede med et kommissionsforslag i november 2025 og endte med Europa-Parlamentets godkendelse i juni 2026. De indholdsmæssige krav risikostyring, teknisk dokumentation, menneskeligt tilsyn, overvågning efter markedsføring er ikke lempet. Organisationer har fået mere tid, ikke mindre at forholde sig til, og begrundelsen var ifølge en analyse fra Cloud Security Alliance, at over halvdelen af virksomheder i foråret 2026 stadig manglede en grundlæggende oversigt over, hvilke AI-systemer de overhovedet anvender.
For ISACA's medlemmer er pointen dobbelt. For det første: den håndhævelse, der begyndte i august, gælder gennemsigtighed og GPAI ikke jeres egne højrisiko-AI-anvendelser i SOC, IAM eller sårbarhedshåndtering, som mange fejlagtigt kan tro var akut i august. For det andet: den ekstra tid til 2027 er en gave, der kun er værd noget, hvis den bruges til det, analysen peger på som det reelle problem at bygge en oversigt over, hvilke AI-systemer organisationen rent faktisk bruger, før klokken igen begynder at tælle ned.
Et logistikangreb som varsel før efterårets handelssæson
Den 1. august informerede logistikvirksomheden Ceva sine kunder om et cyberangreb, der havde ramt otte europæiske lagre i selskabets kontraktlogistik-division i løbet af den forudgående weekend. Angrebet medførte uautoriseret adgang til person- og forretningsdata, mens selskabets øvrige aktiviteter inden for luft-, sø-, landtransport og togtransport fortsatte upåvirket. To hollandske detailkæder, De Bijenkorf og Bol, mærkede konsekvenserne direkte: ordrer, returneringer og refusioner blev forsinket, og den hollandske datatilsynsmyndighed indledte en undersøgelse.
Hændelsen er ikke enestående, men den er tidsmæssigt sigende. Den rammer, netop som europæiske detailhandlere og deres logistikpartnere begynder forberedelserne til årets mest omsætningstunge periode Black Friday og julehandlen i fjerde kvartal. Sikkerhedsbranchen har længe peget på, at ransomwaregrupper bevidst tidsforskyder angreb, så de rammer, når driftsafbrydelser gør mest ondt og løsesumforhandlinger derfor bliver mest attraktive for angriberen. Ceva-sagen er et konkret eksempel på, hvor lidt der skal til: det var ikke en produktionsvirksomhed eller en PLC, der blev ramt, men et lagerstyringssystem og alligevel mærkede slutkunder det med det samme. For danske organisationer, der er afhængige af europæiske lager- og logistikpartnere i deres forsyningskæde ind mod fjerde kvartal, er det værd at stille spørgsmålet nu, mens der stadig er tid til at handle: kender vi vores logistikpartneres beredskabsniveau, og har vi en plan for, hvis en af dem går ned i november?
September 11: uret, ingen længere kan ignorere
Alt det ovenstående er baggrund for den frist, der reelt definerer det kommende kvartal for mange af ISACA's medlemmer: fra den 11. september 2026 træder Cyber Resilience Acts rapporteringsforpligtelser i kraft. Kravet gælder producenter af produkter med digitale elementer software, hardware og løsninger til fjerndatabehandling der sælges på det europæiske marked, uanset om producenten er baseret i eller uden for EU. Det gælder også for produkter, der allerede er på markedet, inklusive dem, der ikke længere modtager support.
Mekanikken er ubarmhjertig i sin enkelhed: en tidlig advarsel til ENISA og det relevante nationale CSIRT skal afgives inden for 24 timer efter, man bliver opmærksom på en aktivt udnyttet sårbarhed eller en alvorlig hændelse. En uddybet vurdering med alvorlighedsgrad og afhjælpende tiltag følger inden for 72 timer. En endelig rapport skal foreligge inden for 14 dage for sårbarheder og en måned for hændelser. Det hele skal ske gennem ENISA's fælles indberetningsplatform, og brugere skal informeres i et struktureret, maskinlæsbart format. Overholder en producent ikke fristen, kan det nationale CSIRT selv informere brugerne. Bødeniveauet op til 15 millioner euro eller 2,5 procent af den globale omsætning ligner AI Act's, hvilket i sig selv siger noget om, hvor alvorligt EU tager begge dele.
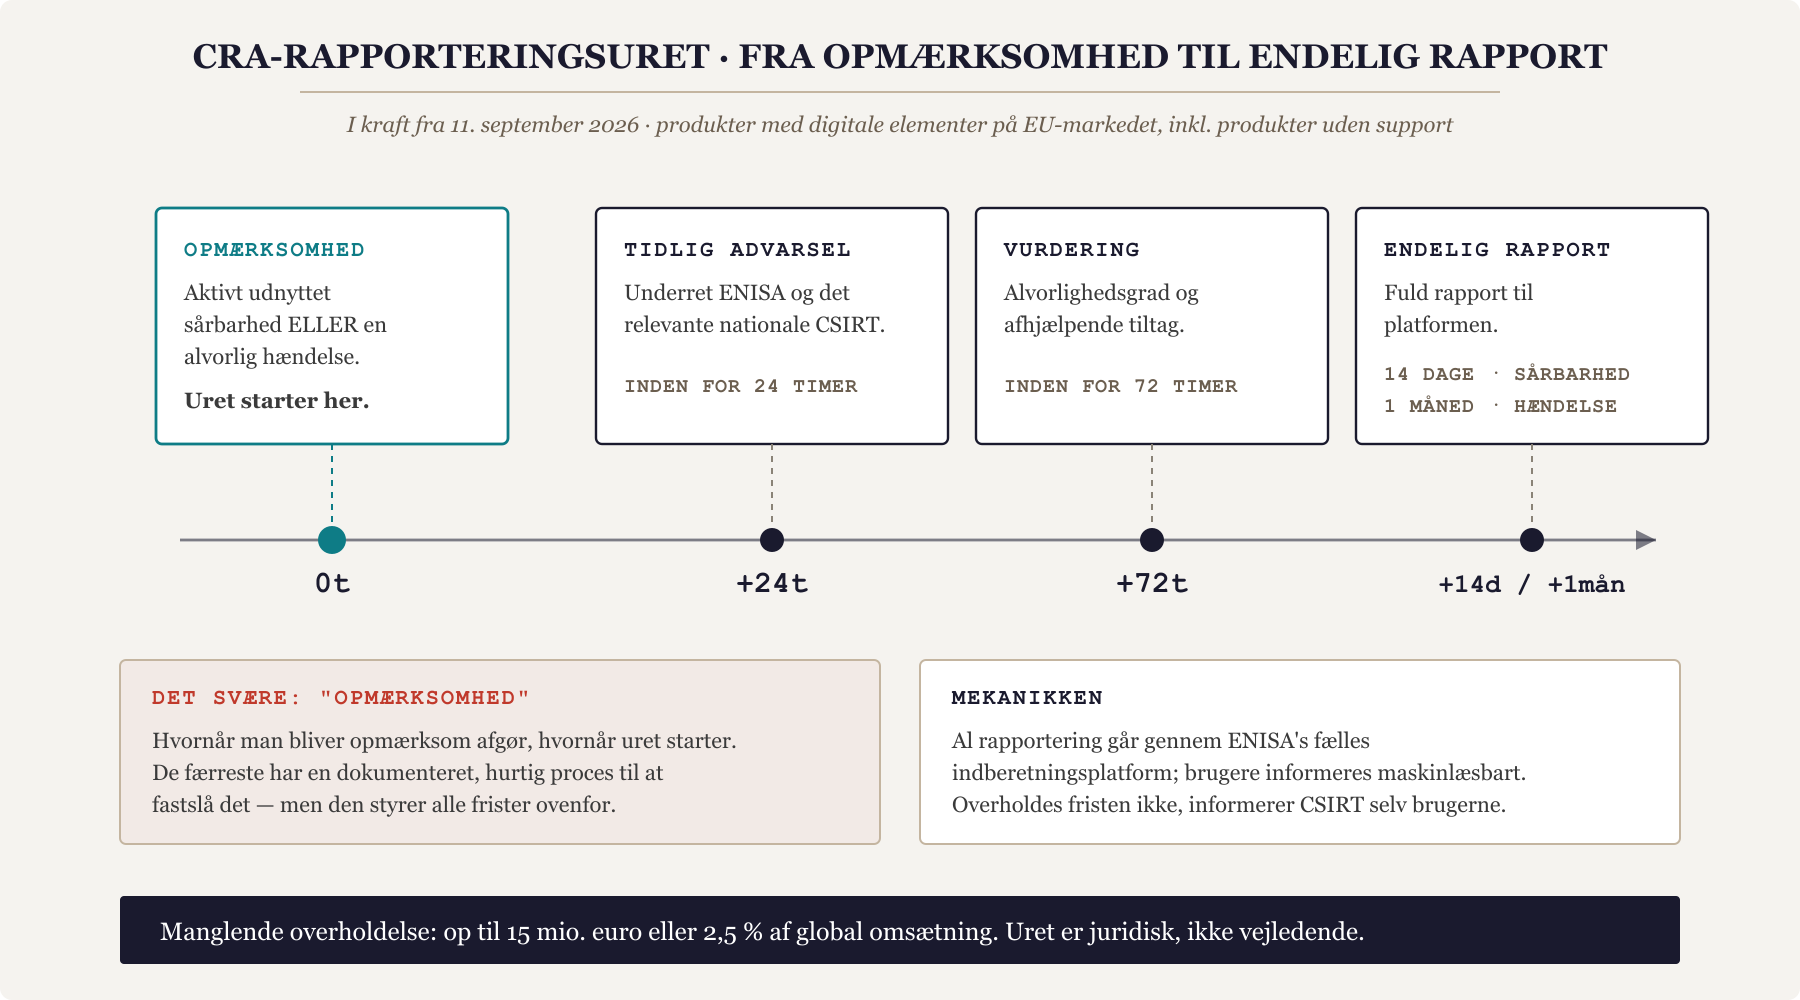
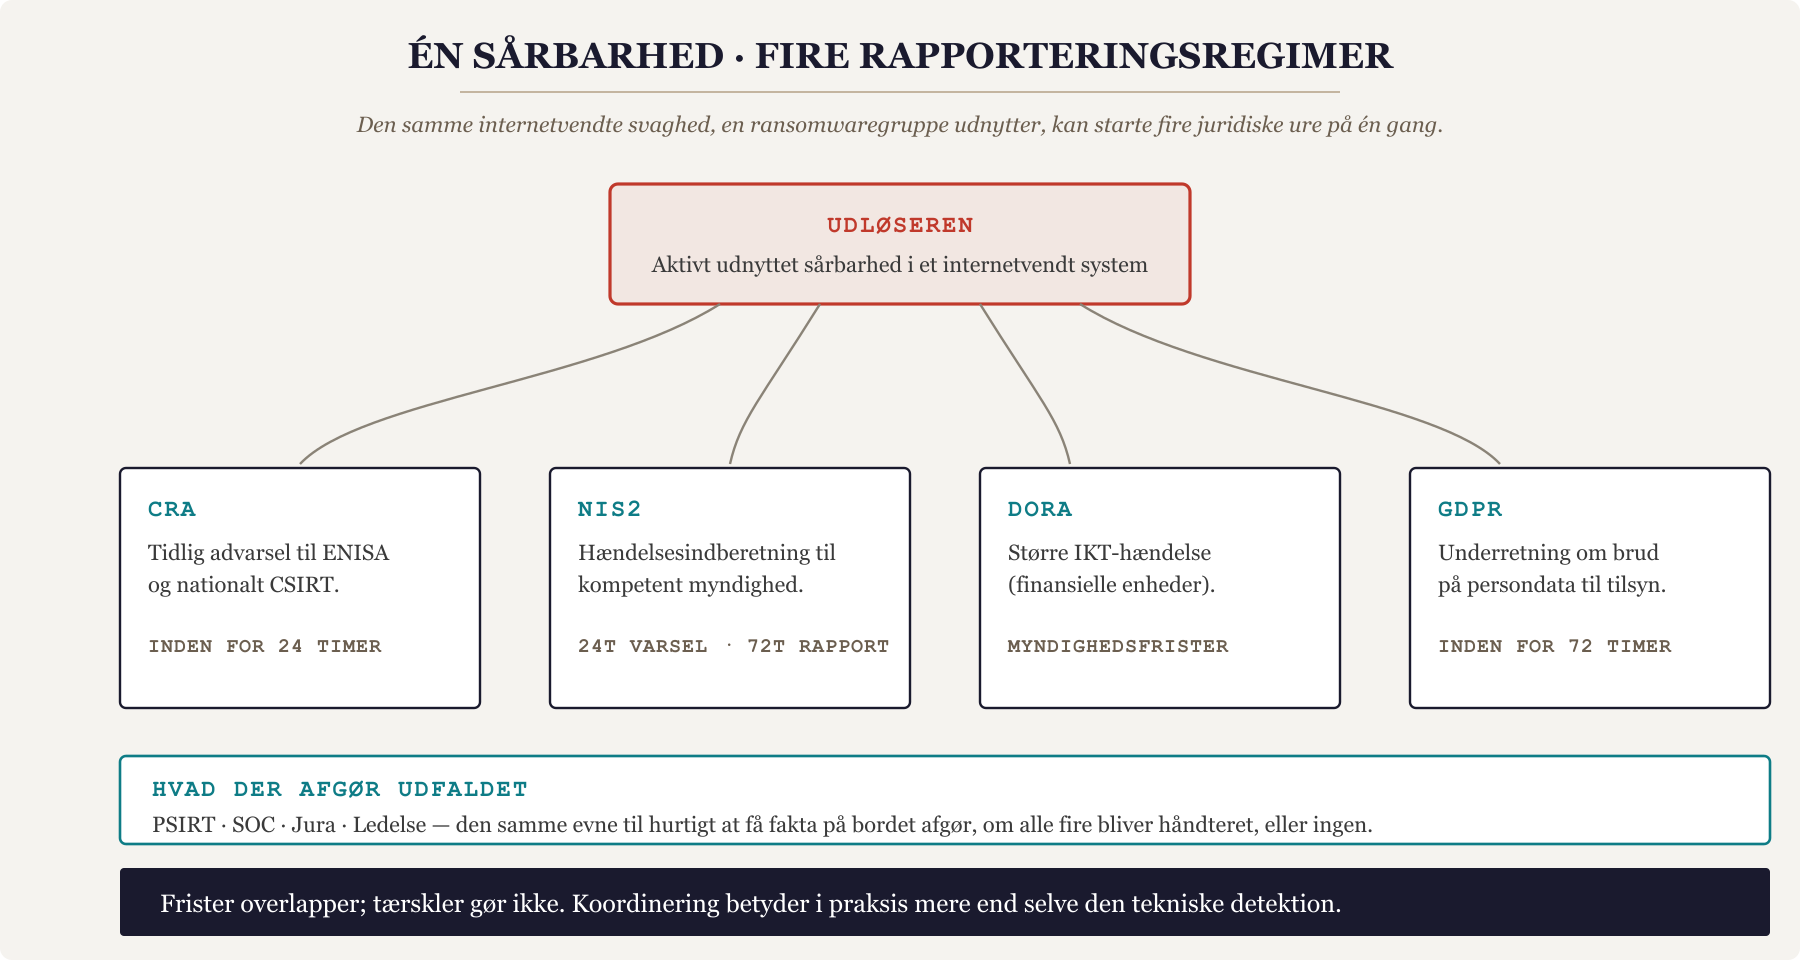
De reelle udfordringer ligger ikke i lovtekstens bogstav, men i organisationernes evne til at leve op til den. Hvornår er man præcis "opmærksom" på, at en sårbarhed udnyttes aktivt et spørgsmål, hvis svar afgør, hvornår 24-timers-uret starter, men som de færreste organisationer har en dokumenteret proces til at fastslå hurtigt. Mange producenter er afhængige af tredjeparts- og open source-komponenter og vil derfor ikke nødvendigvis selv opdage en sårbarhed først, hvilket stiller krav til eskaleringsaftaler med leverandører, som ofte er utilstrækkelige i dag. Og fordi en enkelt hændelse sagtens kan udløse forpligtelser under CRA, NIS2, DORA og GDPR samtidig hver med sine egne tærskler og frister bliver koordinering mellem PSIRT, SOC, jura og ledelse i praksis vigtigere end selve den tekniske detektion.
For mange organisationer har CRA hidtil mentalt ligget i 2027, fordi de fulde produktkrav først gælder fra december 2027. September 2026 er beviset på, at den antagelse var forkert. Rapporteringspligten er her nu, og den kræver operationelle processer, der virker under tidspres, ikke bare politikker, der ser fine ud i et governance-dokument.
Kalenderen frem mod 2027: hvad der reelt venter
Sat sammen tegner august og september konturerne af en regulatorisk kalender, der rækker langt ind i 2027. Den 11. september 2026 kommer CRA's rapporteringspligt. I oktober markeres European Cybersecurity Month på tværs af EU traditionelt en anledning til at sætte fokus på awareness, men i år med en langt skarpere regulatorisk baggrund end i tidligere år. Gennem resten af efteråret og ind i 2027 fortsætter NIS2- og DORA-tilsynet med samme intensitet som hidtil, mens virksomheder inden for den finansielle sektor bør holde øje med, hvornår deres kompetente myndighed udpeger dem til trusselsbaseret penetrationstest (TLPT) under DORA. Og længere ude i horisonten ligger de to store AI Act-milepæle: december 2027 for højrisiko-AI-systemer og august 2028 for produktindlejrede systemer datoer, der virker langt væk, men som kræver, at arbejdet med at kortlægge organisationens AI-anvendelser begynder nu, ikke i 2027.
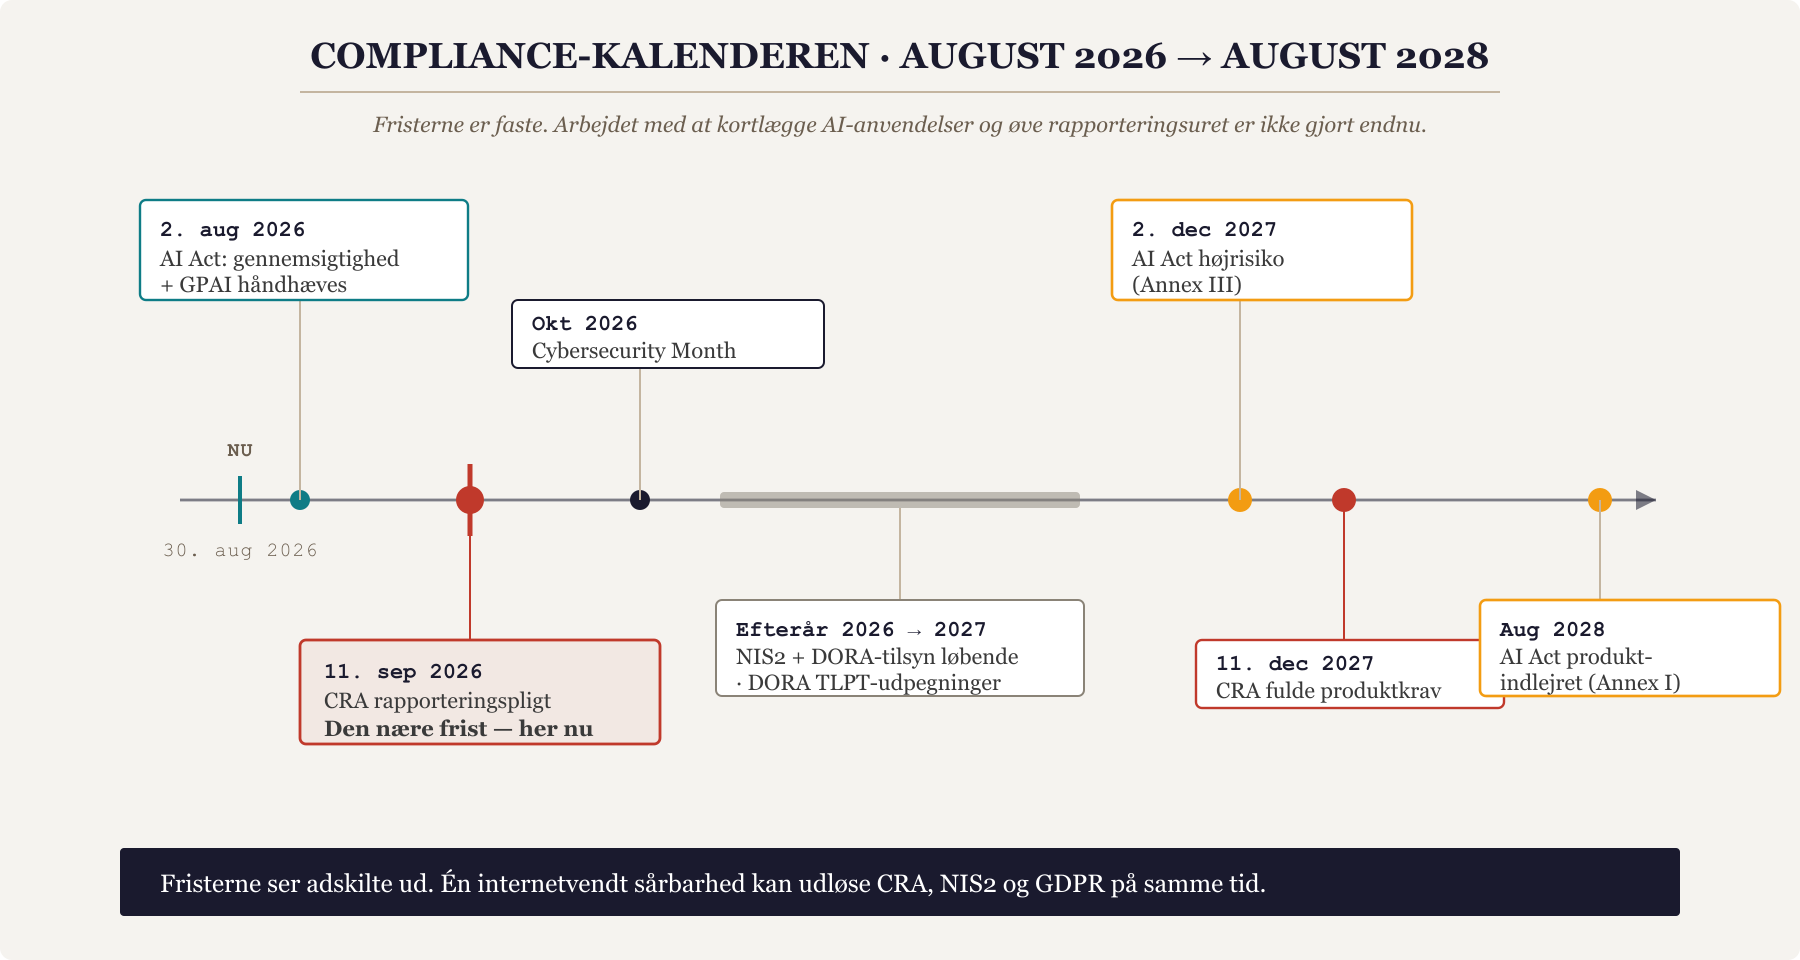
Det er fristende at behandle disse frister som adskilte compliance-projekter, hver med sin egen projektejer og sin egen tidslinje. Men august's hændelser viser, at de i praksis hænger sammen: den samme sårbarhed i et internetvendt system, der giver en ransomwaregruppe adgang, kan udløse en CRA-rapporteringspligt, en NIS2-hændelsesindberetning og en GDPR-underretning på samme tid og det er den samme organisatoriske evne til hurtigt at få fakta på bordet og eskalere korrekt, der afgør, om alle tre bliver håndteret rigtigt, eller om ingen af dem bliver det.
Spørgsmålet, der bør stilles nu
August gav ikke ISACA Denmarks medlemmer én enkelt, dramatisk hændelse at reagere på. Den gav noget mere krævende: en række af mindre, forskelligartede udviklinger, der hver for sig er håndterbare, men som tilsammen definerer, hvor lidt tid der reelt er tilbage, før september's frister bliver til virkelighed.
Så spørgsmålet, enhver governance-, revisions- eller sikkerhedsfunktion bør stille i de kommende uger, er ikke, om organisationen er "compliant" i abstrakt forstand. Det er langt mere konkret: hvem i vores organisation kan, inden for 24 timer, afgøre om en given sårbarhed er omfattet af CRA, og hvem har mandatet til at trykke på "send" til ENISA, når uret først er begyndt at tælle ned?